POST 본문에 넣어도 비밀이 저절로 보호되지는 않습니다
POST는 서버에 데이터를 제출해 처리를 요청하는 메서드입니다. 입력이 주소창에 보이지 않을 수 있다는 특성과 통신 암호화는 다릅니다. 민감한 정보를 다룬다면 HTTPS 연결, 서버의 접근 권한, 저장 및 로그 정책을 따로 확인해야 합니다. 또 같은 제출의 반복이 다른 결과를 만들 수 있어 연결 오류가 났다고 곧바로 재전송해서는 안 됩니다. 메서드 의미 근거: MDN POST, 2026-11-04.
근거: MDN POST 요청 메서드 · 2026-11-04 확인
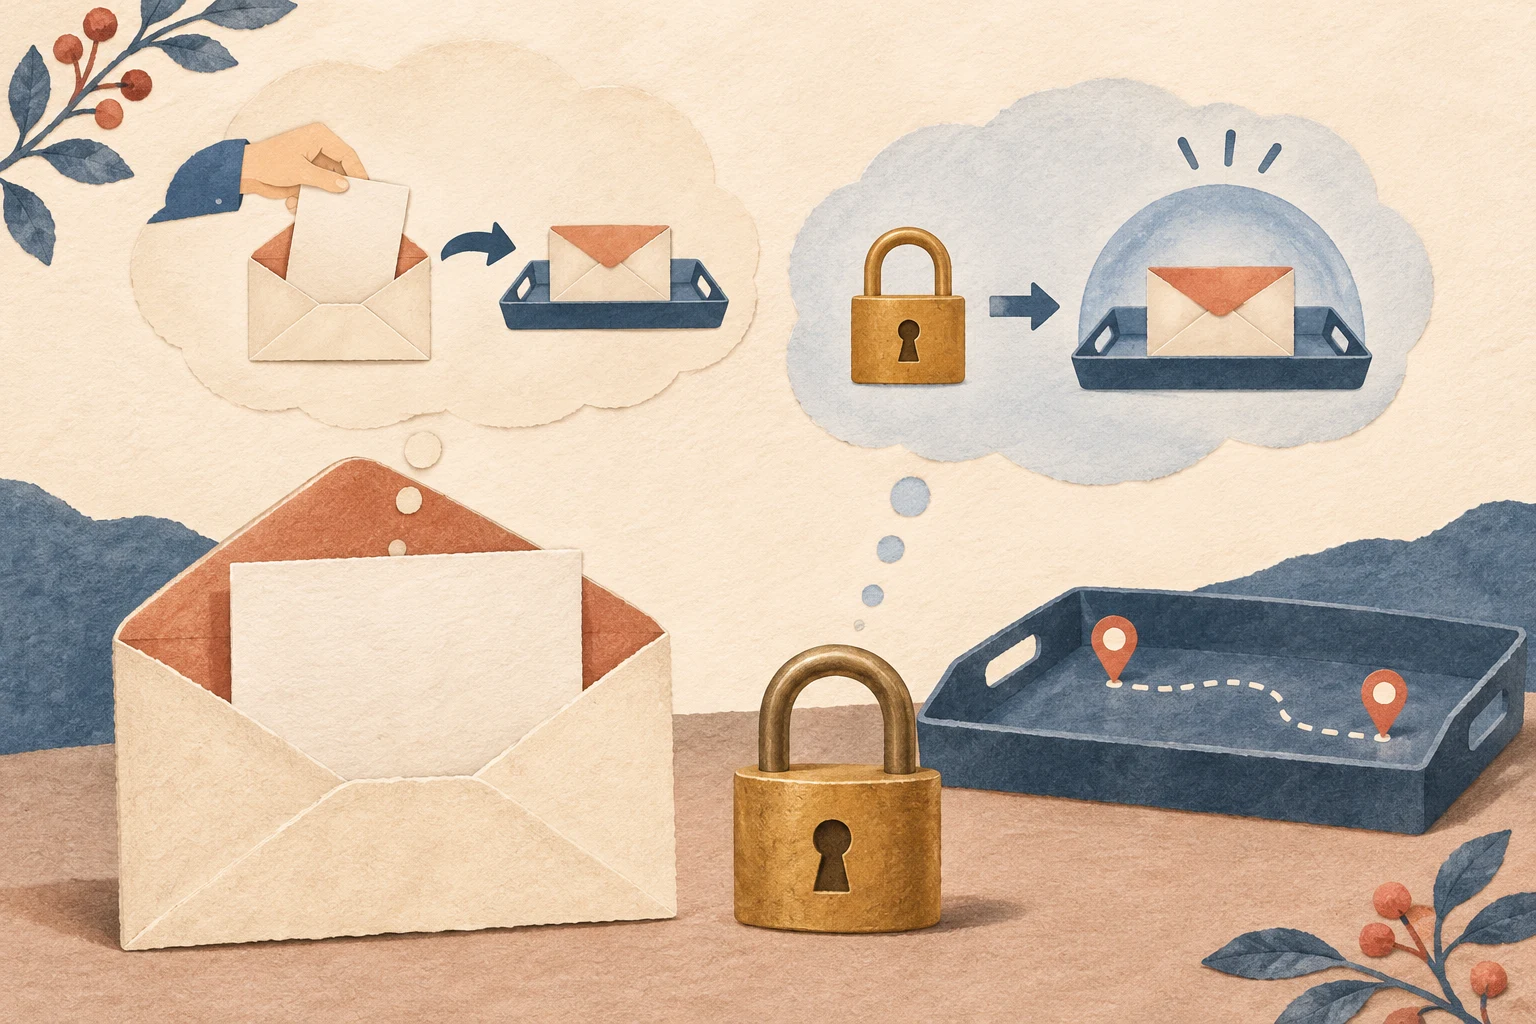
가입 양식 예제로 세 위치를 구분합니다
설명용 회원 가입 예에서 이름을 POST 본문으로 보냈다고 합시다. 주소창의 URL, 네트워크 요청 본문, 서버가 저장한 회원 기록은 서로 다른 위치입니다. URL에 이름이 안 보인다는 관찰은 나머지 두 위치에도 없다는 증거가 아닙니다. 개발자 도구에서 확인할 때도 테스트 값만 사용하며 실제 비밀번호·인증 토큰을 캡처 자료에 남기지 않습니다.
근거: MDN POST 요청 메서드 · 2026-11-04 확인
제출 전에는 계약과 재시도 규칙을 읽습니다
API 문서에서 필수 필드, Content-Type, 인증 방법, 정상 응답과 오류 응답, 중복 방지 규칙을 확인합니다. JSON을 요구하는 API에 폼 형식을 보내는 것처럼 본문 형식이 어긋나면 서버가 처리하지 못할 수 있습니다. 중복 방지 키를 지원한다면 그 서비스가 정한 유효 기간과 같은 요청으로 인정하는 조건을 따릅니다. 모든 POST에 보편적인 키 이름이 있다고 가정해 임의 헤더를 붙이지 않습니다.
근거: MDN POST 요청 메서드 · 2026-11-04 확인
전송 뒤에는 상태와 생성 결과를 함께 확인합니다
허가된 테스트 환경에서 한 번 제출하고 응답 상태, 반환한 작업·자원 ID, 조회 가능한 결과를 기록합니다. 201은 자원 생성, 202는 처리 접수, 그 밖의 상태는 해당 API 문서를 기준으로 읽습니다. 응답이 성공이어도 무엇이 성공한 것인지 확인해야 합니다. 예를 들어 접수 기록 생성과 실제 이메일 발송은 같은 결과가 아닐 수 있습니다.
연결이 끊겼다면 먼저 기존 결과를 조회합니다
타임아웃은 클라이언트가 결과를 못 받았다는 관찰이며 서버 미처리 증거가 아닙니다. 재전송 전에 주문 목록이나 작업 ID 조회 등 공식 경로에서 기존 결과를 확인합니다. 결과 확인 수단이 없고 중복 위험이 큰 요청이면 추가 제출을 멈추고 담당 지원에 시각과 요청 식별자를 전달합니다. 테스트에서 중복 버튼 차단을 확인했더라도 서버의 중복 처리까지 검증한 것으로 확대하지 않습니다.
안전하게 확인했다는 기록은 범위를 나눕니다
POST 사용 여부, HTTPS 확인, 민감정보 로그 제거, 권한 점검, 중복 제출 시험은 각기 다른 확인 항목입니다. 어느 하나만 통과해도 전체 보안 완료라고 쓰지 않습니다. 이 글은 점검 방법을 제안한 것이며 예제 가입이나 실제 암호화·저장 정책을 검증한 결과가 아닙니다.
원문으로 이어 읽기
확인일: 2026-11-04. 정의와 적용 범위, 발행일과 판본을 함께 살펴봅니다. 원문이 존재한다는 사실만으로 개별 주장의 정확성과 재사용 권리가 자동 보장되지는 않습니다.